
À comprendre/Actu & décryptage
Claude trouve des failles. Les corriger reste un travail collectif.
Le tableau de suivi d’Anthropic distingue les signalements des correctifs. Une différence essentielle pour comprendre les chiffres de l’IA en cybersécurité.
L’info à retenir
Une IA peut repérer un problème plus vite que l’écosystème ne peut le résoudre. Le tableau d’Anthropic, actualisé le 2 octobre, permet de voir cette différence dans la recherche de failles de logiciels ouverts.
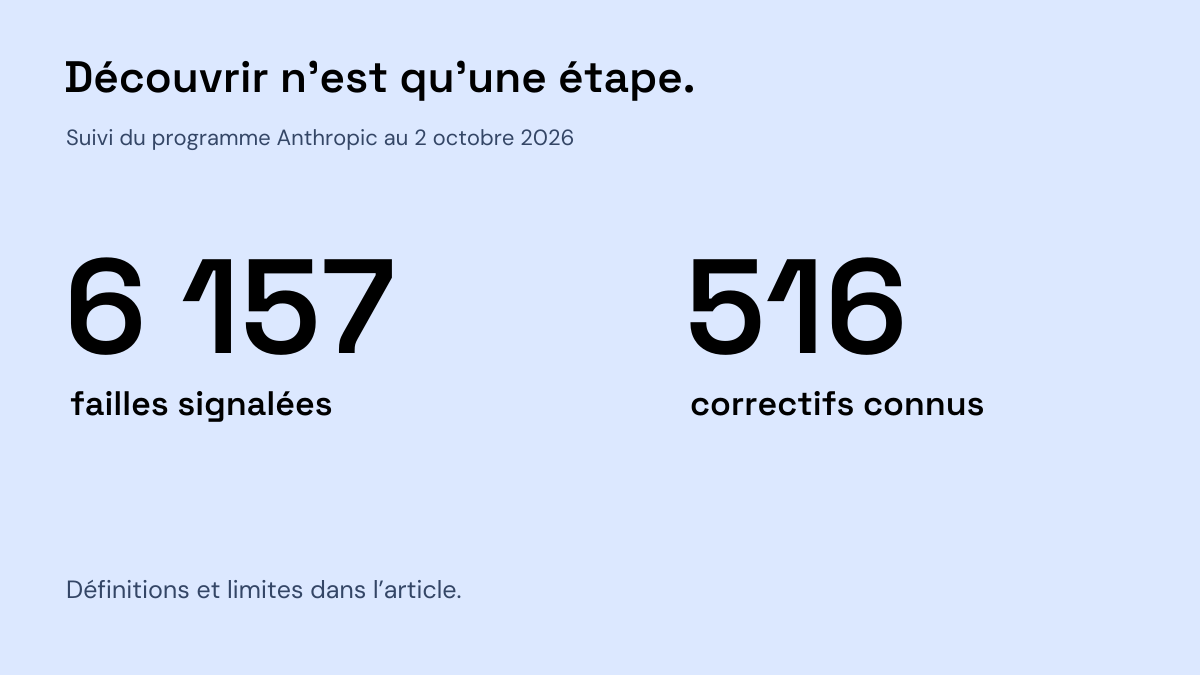
Anthropic rapporte 6 157 vulnérabilités signalées dans 591 projets et 516 correctifs dont l’équipe a connaissance. Ces nombres ne désignent pas la même étape : trouver, examiner, informer le responsable du logiciel et publier une correction prennent du temps.
- Le programme mobilise plusieurs modèles Claude, dont un aperçu de Mythos, et des équipes humaines.
- Une partie des signalements passe par des sociétés externes de recherche en sécurité. D’autres sont transmis directement.
- Le nombre de correctifs reste un indicateur incomplet : il ne dit pas si chacun a été installé chez les utilisateurs.
Ce que ça change pour toi
Pour juger une annonce sur l’IA, demande-toi à quelle étape correspond le chiffre mis en avant. Un problème détecté, un problème confirmé et un problème résolu sont des résultats différents. Cette lecture vaut aussi pour un outil qui promet de traiter des demandes ou de corriger du code.
La nuance à garder
Ce sont les données du programme d’Anthropic, avec les définitions de son tableau. Elles ne décrivent pas toutes les failles existantes ni l’état de sécurité global des logiciels concernés.
À tester
La question à poser devant un grand chiffre.
Lors de la prochaine démonstration d’un outil IA, demande : « Sur ce total, combien de cas ont été vérifiés, combien ont abouti à une correction, et qui contrôle le résultat ? » Tu transformeras une métrique impressionnante en information utile.
Sources et lectures complémentaires
Source vérifiée le 4 octobre 2026. Les rubriques d’usage proposent une lecture éditoriale. Article pilote à relire avant validation.