
À comprendre/Actu & décryptage
LLMJacking : Google décrit le vol et la revente d’accès à l’IA
Google et Mandiant décrivent le LLMJacking : des pirates volent l’accès d’entreprises aux modèles d’IA et le revendent. Facture : plus de 100 000 $ en un jour.
L’essentiel
- Google a publié lundi 2 novembre un rapport sur le LLMJacking : des pirates détournent l’accès d’entreprises aux modèles d’IA avec des identifiants volés.
- Ils consomment ou revendent cet accès, et la victime paie : plus de 100 000 $ en un seul jour dans certains incidents, jusqu’à 1 million de dollars cumulés.
- Toute entreprise qui a une clé API d’IA ou un compte cloud peut être visée, même sans service d’IA activé : dans plusieurs incidents, c’est l’attaquant qui l’a activé.
Ce que Google a découvert, et qui est visé
Lundi 2 novembre, les équipes de sécurité de Google (GTIG et Mandiant) ont publié un rapport sur le « LLMJacking ». Mandiant y décrit plusieurs incidents de 2026 : des attaquants ont détourné l’accès d’entreprises à des modèles d’IA.
Ils visent le modèle lui-même, pas un chatbot : un point d’accès laissé ouvert sur Internet, ou une clé API valide, le code secret qui permet à un logiciel d’appeler un modèle au nom de l’entreprise. La facture reste chez la victime.
Les cas touchent plusieurs fournisseurs de cloud et de modèles, en Amérique du Nord, en Amérique du Sud et en Asie-Pacifique, dans la finance, la distribution, la tech et les transports. Aucune victime n’est nommée, et le rapport ne cite ni l’Europe ni la France.
Contrairement au minage clandestin de cryptomonnaie, qui grignote les ressources peu à peu, le LLMJacking peut faire exploser la facture en quelques heures. Les montants relevés par Mandiant :
Par où les pirates entrent
Première porte d’entrée, selon Google : des identifiants cloud exposés ou volés. Puis :
- Des clés oubliées dans des dépôts GitHub publics.
- Un test discret : une requête d’un seul token confirme que la clé marche sans déclencher les alertes de volume.
- Une fausse page du groupe UNC6993, qui faisait coller à la victime son jeton de session, contournant mot de passe et double authentification.
- Des serveurs Ollama accessibles publiquement, testés par script.
- Une fois dedans, une faille de la passerelle LiteLLM de la victime (CVE-2026-40217) a servi à transformer des clés ordinaires en accès administrateur.
Le plus inattendu : dans plusieurs incidents, les services d’IA n’étaient même pas activés. L’attaquant les a activés avec les clés volées (Google cite Bedrock et Gemini API), générant des factures massives en quelques minutes ou heures. UNC6993 a ainsi accumulé vite plus de 100 000 $ de facturation.
Jet Night : l’IA « illimitée » à environ 60 $, payée par les victimes
Google appelle « LLM Mixers » les passerelles illicites qui revendent ces accès volés à des abonnés clandestins.
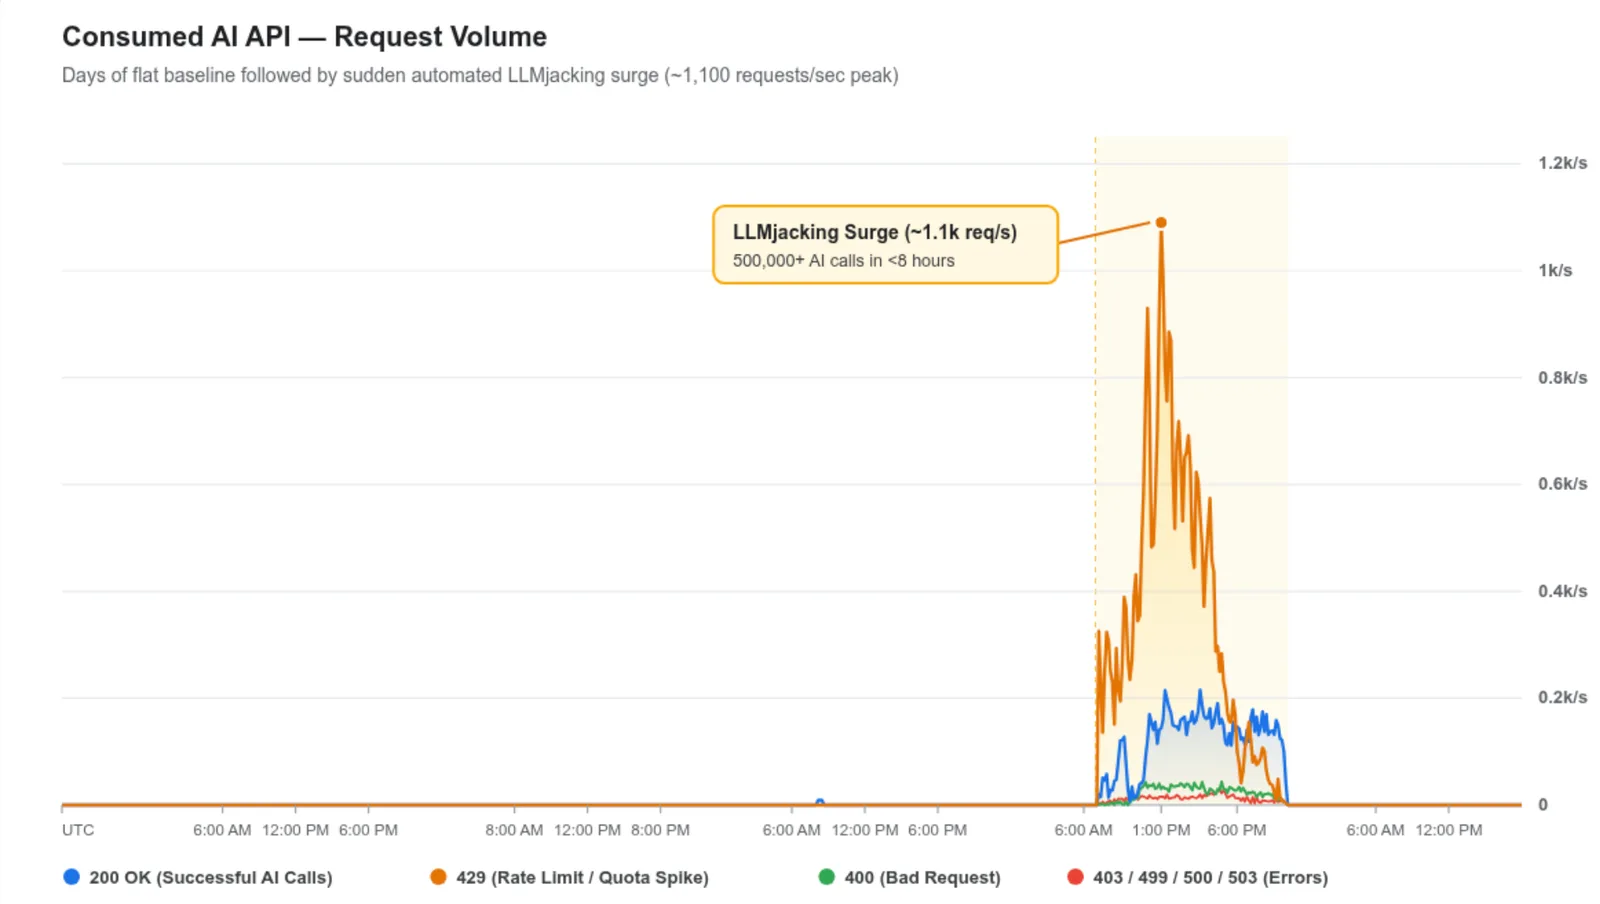
Un autre attaquant a lancé plus de 500 000 appels d’API en moins de huit heures avec des clés volées, pour alimenter le service Jet Night. Selon Google, Jet Night a fait porter près d’un million de dollars de coûts à l’organisation victime. Son offre : un forfait « illimité » à environ 60 $ par mois, avec un accès annoncé à des modèles de pointe, là où Google situe ce niveau de service grand public entre 100 et 250 $ par mois. GTIG estime que le service s’appuie sur des clés volées pour être rentable.
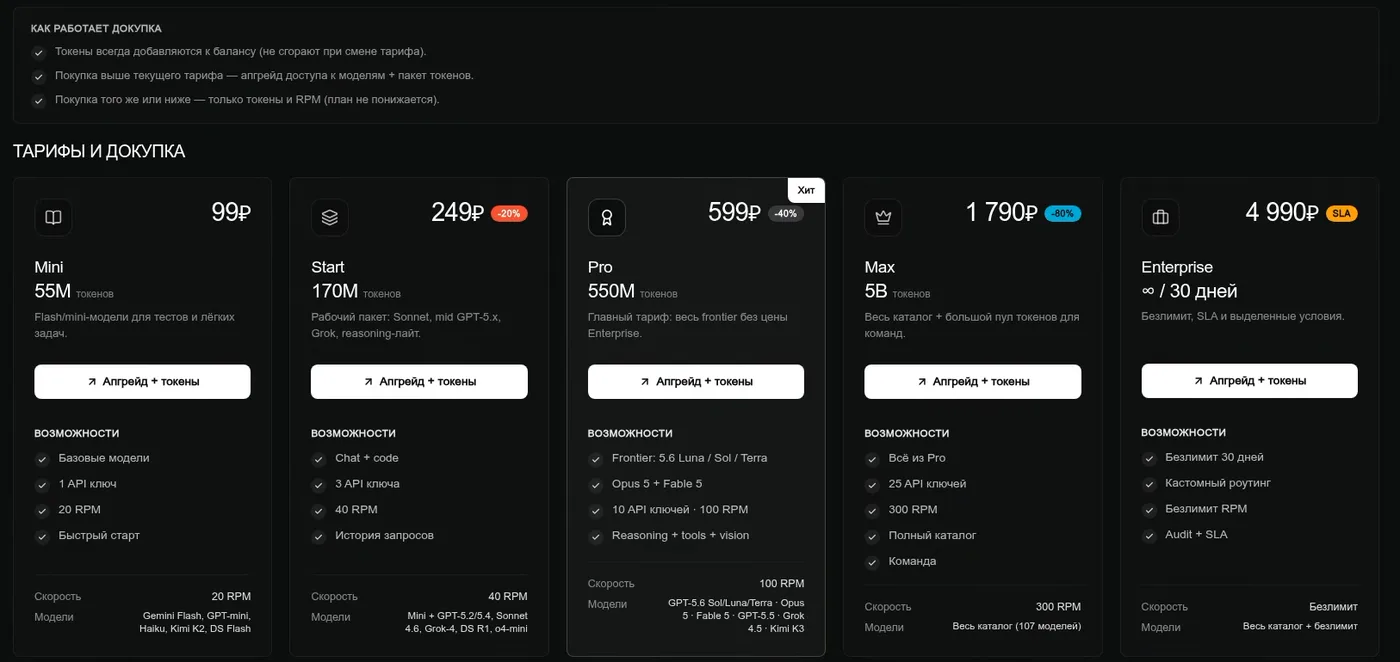
Pour Piyush Sharma, PDG de Tuskira, cité par CSO Online, ces revendeurs font de l’accès volé un service pour clients payants.
Ce que ça change pour toi
Ton entreprise ou ton prestataire a une clé API d’IA ou un compte cloud ? Le risque, c’est notamment une facture, même sans usage de l’IA dans ce cloud. Même une clé ouverte avec les crédits API offerts aux abonnés ChatGPT Pro et Business est à protéger.
| Le risque | La parade de Google |
|---|---|
| Clé API dans un dépôt GitHub public | Analyse automatique des secrets dans le code |
| Identifiants cloud ou session volés | Double authentification résistante à l’hameçonnage, droits minimaux |
| Clé qui ouvre tous les modèles | Une clé limitée à un modèle, un environnement, un plafond |
| Facture qui s’emballe | Quotas par modèle et plafonds de dépense |
| Serveur Ollama exposé ou passerelle LiteLLM non corrigée | Audits de configuration, correctifs rapides |
Google demande de traiter toute activation non autorisée d’un service d’IA comme un incident critique. Sur Google Cloud, les journaux des appels aux modèles (« Data Access ») sont désactivés par défaut : il faut les activer à la main.
La nuance à garder
Des chiffres à lire de près. CSO Online titre sur 100 000 $ par jour ; le rapport dit plus de 100 000 $ en un seul jour, pas un rythme permanent. Et Google ne dit pas si les près d’un million de dollars de Jet Night et le million cumulé relèvent du même incident. BleepingComputer reprend les mêmes chiffres.
Pas nouveau. Sysdig décrivait déjà cette attaque sous ce nom en mai 2024 et estimait le coût à plus de 46 000 $ par jour dans le pire cas. C’était une estimation ; le chiffre de Mandiant est un constat.
Une prévision, et un intérêt commercial. GTIG prévoit que les pirates préféreront de plus en plus le LLMJacking au minage de cryptomonnaie. Et la page renvoie vers les services de Mandiant et les règles de détection de Google Security Operations.
À tester
Six réglages à demander à ton équipe ou à ton prestataire.
À demander à qui gère vos comptes cloud ou vos clés d’IA, d’après les recommandations de Google.
- Repère l’existant Quels outils, modèles et serveurs d’IA non autorisés ou non surveillés traînent dans votre cloud ? Google recommande de les découvrir automatiquement.
- Cherche les clés dans le code Une analyse automatique des secrets les repère ; GitHub en propose une.
- Plafonne la dépense Quotas par modèle et plafond de dépense.
- Limite chaque clé Un modèle, un environnement, un plafond d’usage, et une rotation automatique.
- Verrouille les accès Double authentification sur les consoles cloud, aucun droit inutile.
- Surveille les activations Un service d’IA activé sans demande, c’est une alerte. Et une passerelle comme LiteLLM reçoit ses correctifs.
Sources et lectures complémentaires
- The Rise of LLMJacking: How Threat Actors Monetize Compromised Cloud and Model Resources — Google Cloud (GTIG, Mandiant)
- Enterprises pay $100,000 a day for AI they never ordered — CSO Online
- Google: LLMjacking attacks rack up $1 million in cloud AI charges — BleepingComputer
- LLMjacking: Stolen Cloud Credentials Used in New AI Attack — Sysdig
- About secret scanning — GitHub Docs
Sources vérifiées le 17 novembre 2026. Mis en ligne le 17 novembre 2026.